
Apple alerte des utilisateurs d’iphone sur des logiciels espions
À retenir :
- notification envoyée aux utilisateurs d’iphone ciblés par des logiciels espions
- campagne de notifications depuis mars 2025
- utilisateurs concernés dans 99 pays, dont la france
- outils de surveillance intrusifs mentionnés : pegasus, predator, graphite
- recommandations pour limiter les risques et maintenir la sécurité
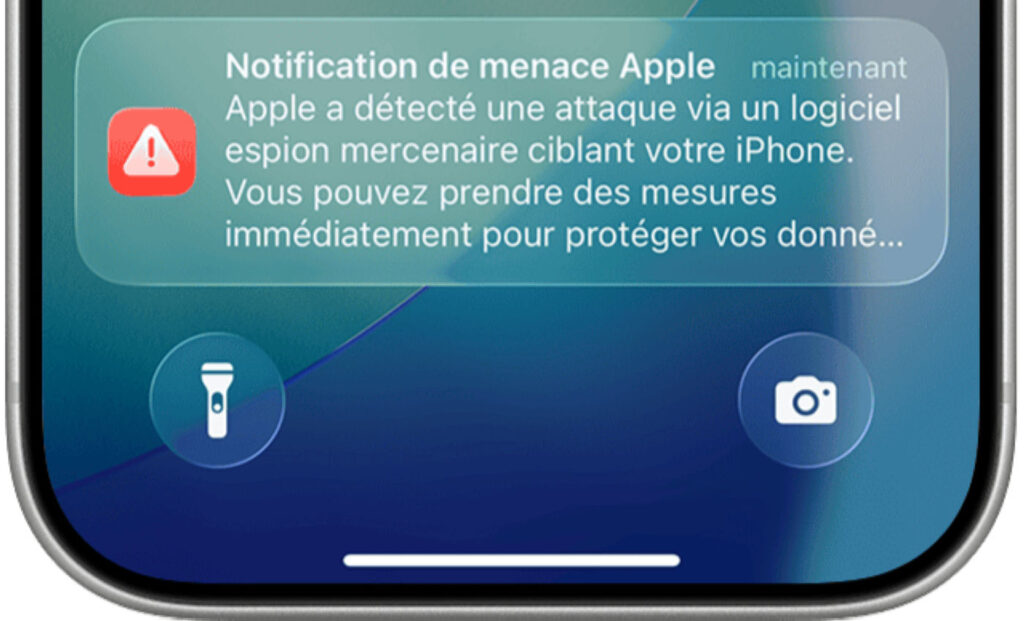
Le 29 octobre, Apple a émis une nouvelle série de notifications destinée aux utilisateurs d’iPhone potentiellement ciblés par des logiciels espions avancés. Cette huitième campagne, documentée depuis mars 2025, a été ajoutée à l’historique fourni par le CERT-FR, qui est l’organisme français lié à l’ANSSI. Les personnes concernées pourraient avoir été la cible d’outils de surveillance très intrusifs tels que Pegasus, Predator ou Graphite. Selon Apple, cette nouvelle vague de notifications touche des utilisateurs dans 99 pays, y compris la France. À ce jour, l’entreprise a averti des utilisateurs dans plus de 150 pays depuis le lancement de son dispositif.
À lire aussi : Samsung se moque du crackgate des iphone duo
Les destinataires incluent principalement des journalistes et des réalisateurs de documentaires. Toutefois, Apple ne divulgue ni les identités des personnes ciblées ni ceux qu’elle soupçonne d’être responsables des attaques.
Le CERT-FR maintient un registre des différentes campagnes de notification d’Apple dont il a connaissance. La dernière mise à jour remonte donc au 29 octobre et s’ajoute aux précédentes datant du 5 mars 2025, du 29 avril 2025, du 25 juin 2025, du 3 septembre 2025, du 2 décembre 2025 et ainsi jusqu’au rapport du13 août 2026. Il convient toutefois de noter que cet historique n’est pas complet : il ne comprend que les campagnes connues par l’organisme.
Les logiciels espions dits mercenaires sont spécifiquement conçus pour surveiller à distance des appareils et extraire des informations sensibles personnelles ou professionnelles. Des outils comme Pegasus développé par NSO Group ainsi que Predator et Graphite en font partie intégrante. Leur déploiement exige d’importants moyens financiers et techniques. Généralement, ces campagnes ciblent un nombre restreint d’individus en raison de leurs activités : journalistes, avocats ou encore responsables politiques peuvent être particulièrement exposés.
Recevoir une notification indique qu’un appareil lié au compte Apple pourrait avoir été compromis. Cependant cela ne prouve pas nécessairement qu’une intrusion ait eu lieu avec succès. Le CERT-FR précise également qu’il peut exister un délai considérable entre une tentative d’intrusion et l’envoi de la notification correspondante.
Depuis début 2026, Apple a élargi ses méthodes pour alerter les utilisateurs ciblés : ces alertes peuvent désormais apparaître directement sur l’écran verrouillé de leur iPhone ou via e-mail à l’adresse associée au compte Apple lors de la connexion sur le site account.apple.com . Les modalités varient selon le type d’appareil utilisé ainsi que sa version logicielle.
Apple insiste sur le fait qu’une notification authentique ne demande jamais aux utilisateurs de cliquer sur un lien suspect ou d’installer quoi que ce soit sans passer par les canaux sécurisés appropriés tels que account.apple.com pour vérifier toute alerte éventuelle.
Le CERT-FR conseille fortement aux personnes ayant reçu une telle alerte d’agir rapidement en contactant leurs équipes pour obtenir une aide technique tout en conservant soigneusement le courriel reçu sans modifier immédiatement leur appareil afin d’éviter toute entrave aux investigations nécessaires : réinitialiser ou supprimer certaines applications pourrait compliquer ces processus.
Pour réduire les risques liés aux menaces numériques confirmées mais aussi potentielles , maintenir ses appareils actualisés (iOS est actuellement en version 27.2), activer les mises à jour automatiques ainsi que bénéficier du mode Isolement mis en place par Apple constituent quelques-unesdes recommandation formulées . De plus ,une séparation claire entre usage professionnel et personnel serait bénéfique tout comme redémarrer régulièrement ses appareils . Bien entendu ,aucune méthode n’assure une protection infaillible contre ces cybermenaces sophistiquées mais elle peut sensiblement diminuer certains risques associés.


Techniquement », ces messages sonnent comme du blabla pour rassurer l’utilisateur pendant que les hackers rient derrière leurs écrans 🤬