
Alertes de sécurité pour les députés allemands face à des logiciels espions
À retenir :
- Apple a envoyé des alertes de sécurité aux députés et ministres allemands.
- Des tentatives d’attaque par logiciel espion sur iPhone ont été détectées.
- Les utilisateurs concernés doivent considérer leur téléphone comme compromis.
- Le logiciel espion peut accéder à des données sensibles sans interaction de la victime.
- Une opération probablement soutenue par un État a été identifiée.
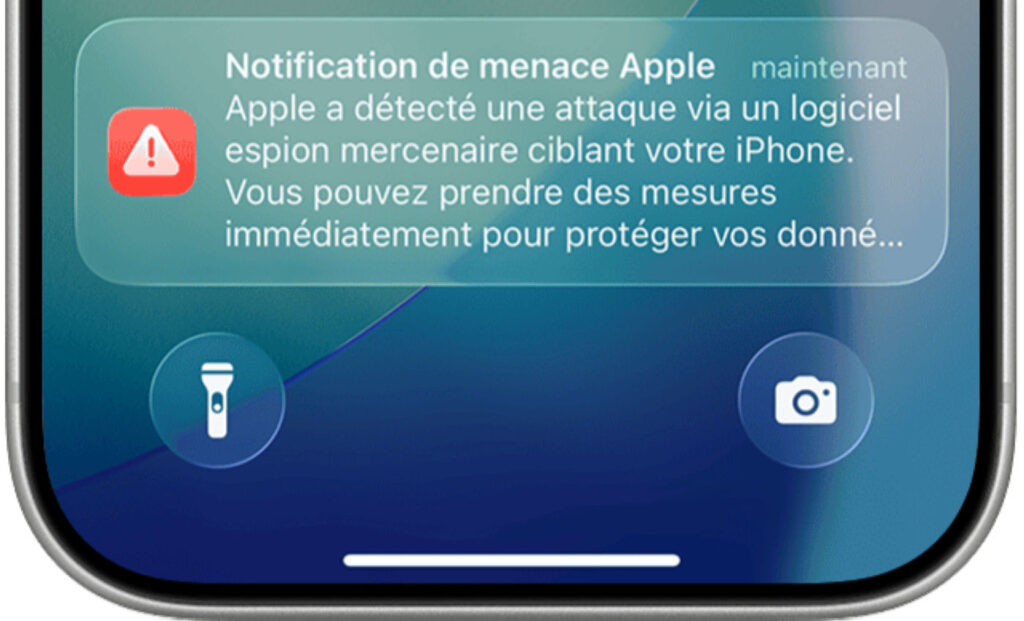
Apple a récemment émis des alertes de sécurité à l’attention de députés du Bundestag et de membres du gouvernement allemand, y compris des ministres, suite à la détection de tentatives d’attaques par des logiciels espions sur leurs iPhone. Ces notifications ont commencé à être envoyées le 29 octobre, coïncidant avec une situation similaire en France. Les autorités conseillent aux personnes concernées de considérer leur appareil comme potentiellement compromis.
À lire aussi : Limitation de zoom d’écran sur l’iPhone Duo
Cette information a été confirmée par Karsten Wildberger, ministre allemand du Numérique, lors d’une intervention dans l’émission Bericht aus Berlin diffusée sur ARD. Il a déclaré qu’Apple avait signalé que certains iPhone pouvaient avoir été affectés par ces logiciels espions. Cependant, le ministre n’a pas révélé combien de personnes étaient touchées ni l’identité exacte des responsables politiques impliqués.
Les alertes ont été envoyées directement aux iPhone concernés depuis le 29 octobre. Selon un document du Bureau fédéral allemand pour la sécurité des technologies de l’information (BSI) consulté par ARD, Apple aurait identifié une opération mettant en œuvre des logiciels espions commerciaux. Le BSI a alors contacté les personnes ciblées pour leur transmettre les mesures préventives à adopter.
Ce type de logiciel espion permettrait aux hackers d’accéder à divers éléments tels que les messages (y compris ceux échangés via des applications chiffrées), les appels téléphoniques, les contacts, les calendriers et même la localisation géographique. De plus, il pourrait activer le micro et la caméra à distance.
L’attaque engagerait une vulnérabilité qualifiée de « zero-click », c’est-à-dire qu’elle pourrait compromettre un téléphone sans que sa victime ait besoin d’interagir avec un lien ou d’installer quoi que ce soit ; il suffirait simplement du numéro de téléphone cible pour initier l’intrusion.
L’origine précise de cette campagne reste encore floue. Toutefois, les autorités allemandes estiment qu’il est très probable qu’elle soit soutenue par un État dont rien ne permet encore d’identifier clairement ou attribuer au niveau international ses actions malveillantes. Friedrich Merz, porte-parole du chancelier allemand, a indiqué que les agences compétentes enquêtaient activement tout en accompagnant ceux qui ont reçu ces alertes sans préciser si le chancelier était lui-même concerné.
Apple met en garde contre ce genre d’avertissements lorsqu’elle détecte une tentative ciblée utilisant un logiciel espion mercenaire sur ses appareils iPhone. Celles-ci sont généralement associées à des outils onéreux et sophistiqués servant dans des opérations visant particulièrement certaines personnes telles que politiciens, journalistes ou militants. L’entreprise souligne également que ces notifications sont dignes de confiance mais n’indiquent pas nécessairement si l’appareil a été compromis.
Depuis 2021, plus de 150 pays ont vu leurs utilisateurs recevoir ce genre d’avertissement similaire et Apple recommande expressément aux personnes alertées d’activer le mode Isolement afin d’assurer une protection accrue qui restreint certaines fonctions moins essentielles dès lors qu’une menace est suspectée.

Pff encore une alerte bidon. La plupart des gens même pas attention à ça… Ils vont continuer à utiliser leur iPhone comme si rien n’était