À retenir : – publication du code source de Corecrypto sur GitHub – implémentations de ML-KEM et ML-DSA dévoilées – méthode de vérification renforcée mise en avant par apple – détection d’une erreur dans une ancienne implémentation de ML-DSA – ressources mises à disposition pour la communauté cryptographique
Apple a récemment présenté sa cryptographie post-quantique pour les iPhone et Mac en publiant une nouvelle version du code source de Corecrypto sur GitHub. Ce dévoilement marque la première fois qu’Apple expose, à ce niveau de détail, la méthode choisie pour valider cette cryptographie post-quantique. Ce développement s’inscrit dans la continuité de PQ3, déjà intégré dans iMessage, mais vise à aborder des aspects plus techniques : il s’agit de garantir que les systèmes mis en place sont réellement robustes avant leur déploiement à grande échelle.
Corecrypto est une bibliothèque essentielle qui alimente divers éléments de sécurité d’Apple tels que le chiffrement, le hachage ainsi que la génération aléatoire et les signatures numériques. En rendant accessibles ses implémentations des algorithmes ML-KEM et ML-DSA — choisis par l’entreprise pour Corecrypto — Apple offre une vision plus claire du socle technologique qui équipe ses appareils comme l’iPhone et le Mac.
Le dépôt inclut non seulement ces implémentations mais également des tests des outils de performance, ainsi qu’un dossier dédié à la vérification formelle. Cette initiative fait suite à PQ3,s lancé au printemps 2024 avec iOS 17.4 pour améliorer la sécurisation des conversations dès leur début et lors du renouvellement des clés.
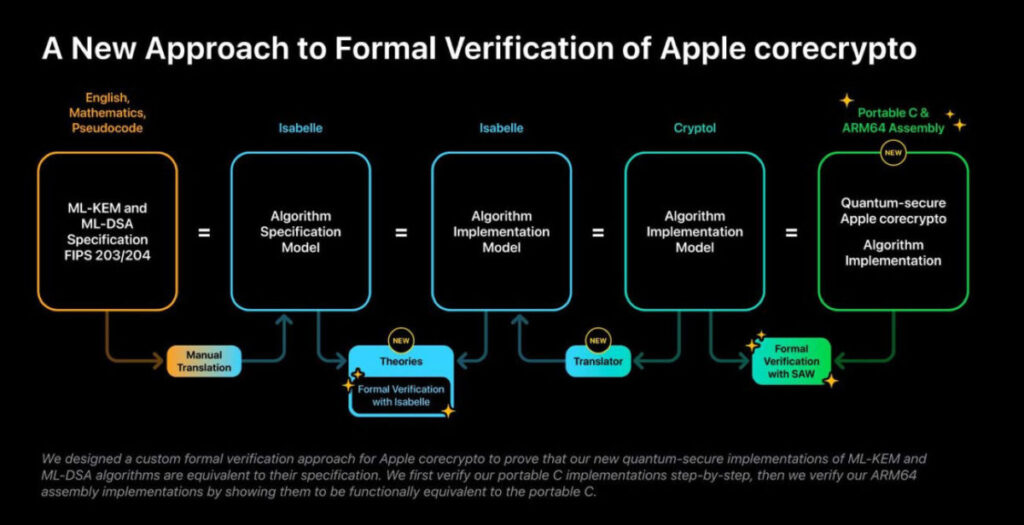
Dans ce cadre, Apple met particulièrement l’accent sur sa méthode vérification unique développée selon ses propres besoins spécifiques. L’entreprise souligne qu’elle n’a pas uniquement utilisé les outils disponibles sur le marché car Corecrypto doit fonctionner sur un large éventail de produits ainsi que sur différentes puces Apple Silicon tout en combinant un code C portable et un assembleur ARM64 optimisé manuellement.
Face à ce défi technique, Apple a élaboré une approche intégrant divers types de tests : classiques, simulations, revues indépendantes ainsi qu’une vérification formelle complète. L’objectif déclaré est d’assurer que ses algorithmes soient conformes aux standards FIPS 203 et FIPS 204 établis par le NIST pour ML-KEM et ML-DSA; ceux-ci sont cruciaux dans le contexte croissant des menaces posées par les futurs ordinateurs quantiques.
En expliquant cette démarche ouverte, Apple a indiqué : « Avec la dernière publication du code source de Corecrypto, nous partageons des avancées significatives en vérification formelle appliquée avec la communauté cryptographique mondiale ». L’entreprise souhaite encourager l’adoption ainsi qu’une relecture critique afin d’améliorer globalement les méthodes valides dans le domaine des logiciels sensibles.
En parallèle,deux défauts ont été identifiés grâce à cette approche renforcée avant leur intégration dans l’iPhone ou le Mac. Notamment un problème lié à une version antérieure de ML-DSA capable d’entraîner occasionnellement certains résultats incorrects sans être détecté par les tests conventionnels préalablement réalisés ; cela aurait pu avoir des conséquences graves en compromettant silencieusement certains calculs cryptographiques.
Pour renforcer son engagement vers plus de transparence, Apple met également à disposition plusieurs ressources destinées aux chercheurs en sécurité: il renvoie vers son document portant sur la vérification formelle effectuée sur Corecrypto ainsi que son outil Cryptol-to-Isabelle et diverses théories Isabelle présentes dans sa documentation archive. Cela permet aux experts d’examiner minutieusement le travail accompli tout en favorisant leur reproduction et évaluation indépendante.


On en a rien à foutre de vos algorithmes compliqués, on veut juste que ça marche sans bugs !!!
Mouais, c’est bien beau d’ouvrir le code source mais je parie qu’ils ont encore des secrets sous le coude… Qui n’aime pas un bon mystère ?
C’est quoi cette manie d’avoir des noms techniques capillotractés ? Allez-y mollo sur le jargon hein!
Ce que fait Apple avec Corecrypto est réellement impressionnant. Ils prennent la sécurité au sérieux et ça se voit
C’est bien beau tout ça mais vous croyez vraiment que les utilisateurs lambda vont comprendre ces termes compliqués ? LOL!
Franchement, qui a besoin de cryptographie post-quantique ? C’est juste un buzzword pour faire joli !
Super initiative pour partager avec la communauté crypto! Ça peut aider énormément à améliorer les méthodes de validation
La vérification formelle, youhou, ça fait rêver ! Mais j’espère qu’ils ne vont pas encore nous sortir une mise à jour bugée
Bravo Apple ! C’est toujours un plaisir de voir des avancées significatives dans la sécurité. Vous êtes au top !
Hé Apple, vous avez pensés à vérifier si votre vérification fonctionne ? Je rigole… ou pas