
Apple, Google et Mozilla neutralisent des certificats compromis d’eMudhra
À retenir :
- Erreur cryptographique a conduit à la révocation de certificats eMudhra.
- Huit certificats intermédiaires avaient des clés privées faibles.
- Les clés compromises étaient facilement devinables.
- Les certificats TLS sont essentiels pour sécuriser les communications.
- Apple, Google et Mozilla ont agi rapidement pour protéger les utilisateurs.
Une erreur de cryptographie extrêmement rare a conduit Apple, Google et Mozilla à désactiver plusieurs certificats émis par l’autorité indienne eMudhra. Huit certificats intermédiaires, générés en avril 2025, utilisaient des clés privées si faibles qu’elles pouvaient être devinées presque instantanément. Pour remédier à cette situation, Apple a rapidement mis en place des mesures de sécurité sur iOS et iPadOS le 19 octobre.
À lire aussi : Augmentation du prix du macbook neo pour étudiants
En effet, ces certificats TLS sont essentiels pour authentifier les sites internet et protéger les échanges via HTTPS. Leur efficacité repose sur des clés cryptographiques robustes, conçues pour résister aux tentatives d’intrusion par force brute. Dans ce cas précis, le problème était frappant : les huit clés compromises étaient simplement constituées des nombres 4, 56, 66, 115, 155, 156, 230 et 237. Parmi ces certificats compromettants, six avaient la capacité d’émettre des certificats TLS et étaient reconnus dans divers grands écosystèmes numériques. Si détournés, ils auraient pu permettre la fraude sur des sites légitimes ou l’interception de communications chiffrées.
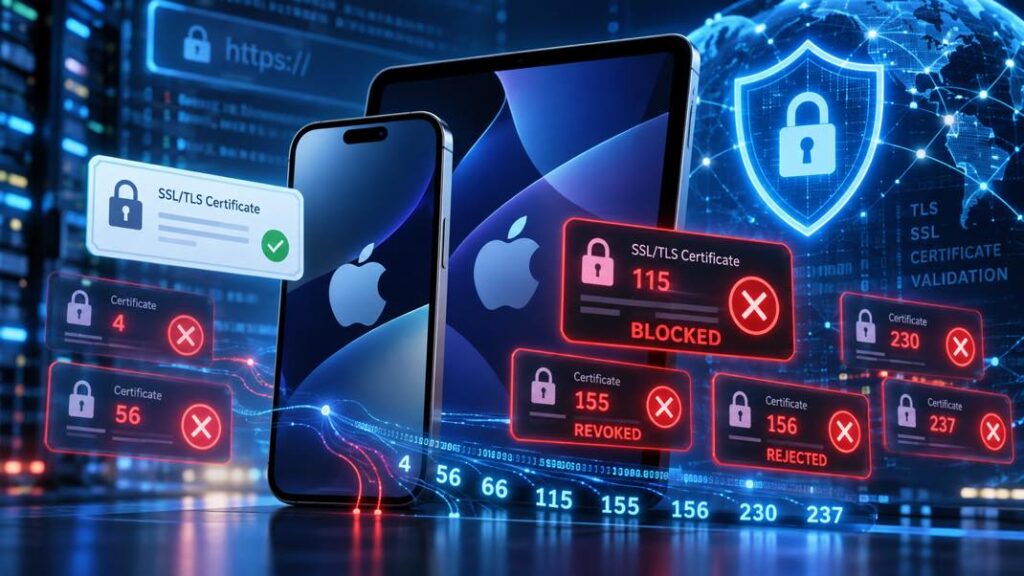
Suite à leur découverte le 17 octobre dernier, eMudhra a révoqué ces certificats tout en affirmant n’avoir pas identifié d’exploitation malveillante jusqu’à présent.
De leur côté, Google et Mozilla ont également pris des mesures pour bloquer les certificats concernés. Firefox a notamment utilisé son système OneCRL qui permet de distribuer une révocation sans nécessiter un redémarrage du navigateur.
Il convient également de noter qu’Apple prévoit déjà un renforcement des règles de sécurité réseau avec iOS 27 et macOS 27 à venir. Toutefois sur Mac OS X, il existe encore certaines subtilités ; l’utilitaire curl intégré continue d’accorder sa confiance à certains certificats compromis car il peut ne pas vérifier correctement leur révocation dans certaines situations spécifiques. Il est donc recommandé aux utilisateurs de garder leurs appareils régulièrement mis à jour car Apple publie fréquemment des correctifs de sécurité pour iOS et macOS.
Pour sa part,eMudhra assure que son infrastructure n’a pas été compromise et s’emploie activement au remplacement des certificats affectés.

Super article, très bien expliqué ! Ça fait peur mais au moins on est informés
Bravo pour cet article très instructif ! J’ai appris plein de choses sur la cryptographie
Franchement, c’est n’importe quoi ! Comment on peut se permettre de jouer avec la sécurité des gens ?!
Je suis choqué par cette négligence de la part d’eMudhra. Ils devraient payer plus cher leurs devs
Pourquoi tout le monde s’énerve ? C’est juste un détail technique, ça arrive à tout le monde d’avoir des erreurs. Relax les gars !!
bof… je comprends rien à cette histoire de certificats… c’est vraiment trop compliqué pour moi
C’est quoi ce délire ? Des certificats qui reposent sur des nombres aussi simples… On dirait une mauvaise blague
Trop marrant ces histoires de sécurité… Mais tant mieux qu’Apple bloque tout ça avant que ça devienne grave
Whoa, je savais pas que les clés privées pouvaient être aussi faciles à deviner ! Quelle blague
Hahaha ça me fait rire ! Les hackers doivent être aux anges en ce moment avec des failles pareilles 😆!
L’article déchire franchement, j’adore l’approche détaillée. Merci pour ces infos cruciales
Sérieux les gars, faut pas paniquer pour si peu. La vie continue et on aura encore besoin de nos iPhones demain !