À retenir : – CloudSyncD est un malware sur macOS déguisé en faux installateur de Zoom. – Il vole le mot de passe administrateur pour exécuter une seconde étape avec des privilèges élevés. – Le malware utilise une image disque trompeuse qui demande l’autorisation d’installer. – Les informations volées sont stockées dans un fichier data.json encodé en base64. – CloudSyncD permet aux hackers d’exécuter des commandes à distance sur les machines compromises.
Jamf Threat Labs a récemment mis en lumière la présence d’un malware sur macOS, nommé CloudSyncD, qui agit comme une porte dérobée camouflée dans un faux installateur de l’application Zoom. Ce malware est conçu pour intercepter le mot de passe administrateur que l’utilisateur saisit et l’exploite pour exécuter des actions avec des privilèges élevés.
La première apparition de ce faux Zoom suspect a été détectée par Jamf le 15 septembre, initialement sous la forme d’une version en phase de développement. Deux jours plus tard, les chercheurs ont observé des échantillons dotés d’une infrastructure de commande et de contrôle accessible via Internet, indiquant une transition des tests vers un déploiement actif. CloudSyncD fonctionne à la fois sur les Mac équipés de processeurs Apple Silicon et Intel.
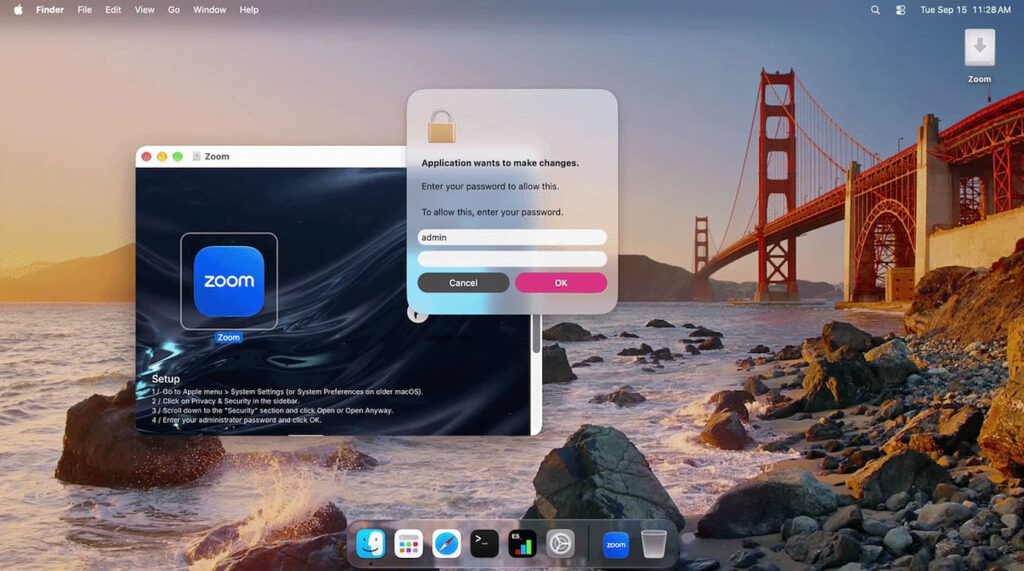
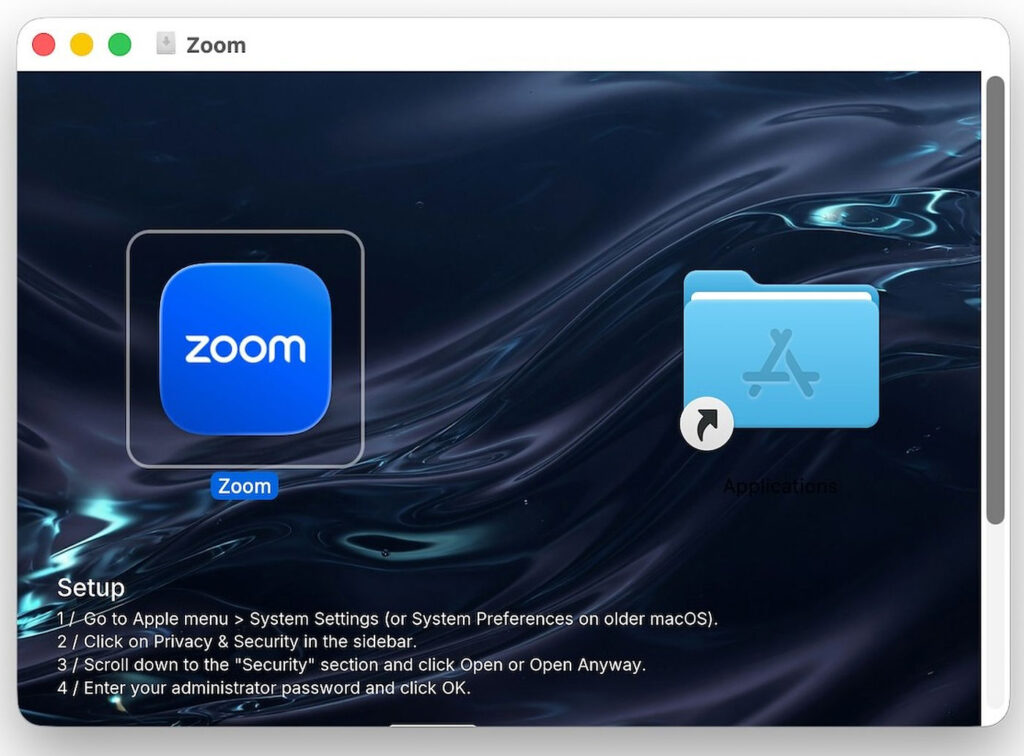
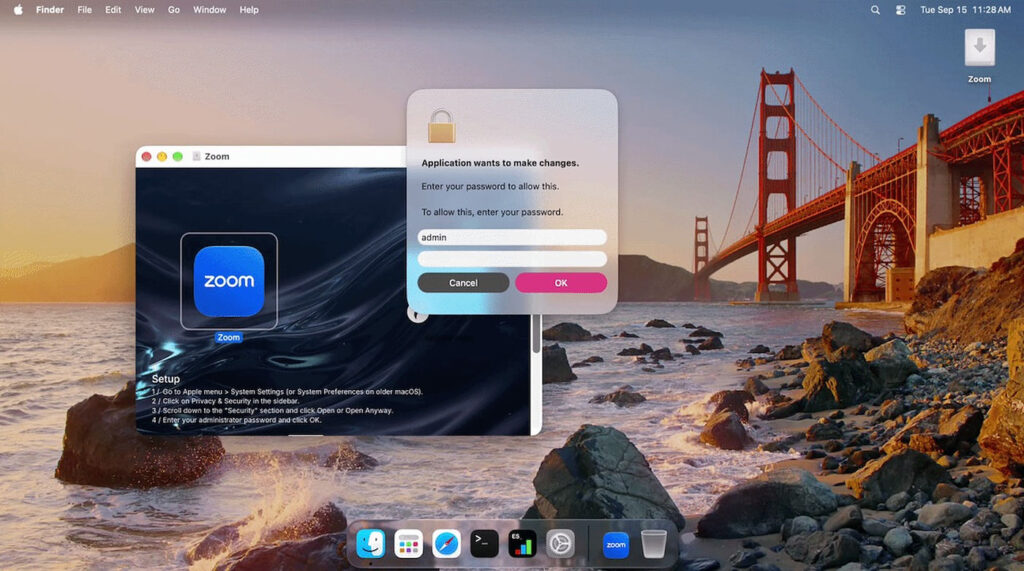
L’attaque débute avec une image disque intitulée Zoom, soigneusement conçue pour imiter un installateur macOS classique. L’utilisateur peut apercevoir l’icône de l’application à gauche et un alias renvoyant au dossier Applications à droite. Cependant, un problème survient lorsque macOS bloque cette application grâce à Gatekeeper : une image apparaît alors avec des indications sur la façon d’accéder aux paramètres de sécurité et d’autoriser l’ouverture malgré les avertissements.
Une fois que le programme malveillant se lance réellement, il affiche faussement une fenêtre demandant le mot de passe du compte utilisateur. Pour avancer, il vérifie localement cette saisie via dscl et refuse toute progression tant que le mot de passe ne correspond pas. Après validation réussie du mot de passe, il présente une fausse fenêtre indiquant que le téléchargement légitime de Zoom est en cours.
Jamf a également révélé une méthode astucieuse utilisée par le malware pour dissimuler le mot de passe volé : celui-ci est enregistré dans un fichier data.json qui ressemble à un simple fichier configuration associé à Zoom. Dans ce fichier se cache la véritable information encodée en base64 ; des caractères Unicode invisibles insérés dans le champ « version » guident ensuite le malware vers où retrouver le mot de passe ainsi que quelle partie décoder.
La seconde étape du processus permet au malware d’exécuter du code à distance. Bien qu’il ne transfère pas immédiatement les mots de passe vers les hackers ni ne possède des fonctions intégrées pour voler directement les données provenant des navigateurs ou du trousseau d’accès macOS – ni même celles liées aux portefeuilles cryptographiques –, son principal intérêt réside dans sa capacité à permettre au dropper (l’élément malveillant) d’exécuter cette seconde étape grâce aux privilèges sudo.
Baptisée cloudsyncd, cette étape prend la forme d’un binaire universel compatible avec les architectures Apple Silicon et Intel. Elle collecte diverses informations sur machine telles que son processeur, sa mémoire RAM, sa version macOS ainsi que son nom et ses comptes utilisateurs avant d’établir une communication avec son serveur distant dédié au commandement et contrôle.
Après avoir pris contact avec elle lors du premier échange, CloudSyncD continue ensuite d’interroger régulièrement son serveur toutes les 8 à 16 secondes. De plus, ce logiciel malveillant peut surveiller tout ce qui est saisi par ses victimes tout en offrant aux pirates la possibilité d’exécuter des commandes depuis leur infrastructure distante.
Un point important reste néanmoins à signaler : durant leurs investigations, les chercheurs n’ont pas constaté l’implémentation classique habituelle permettant au malware d’assurer sa persistance via un LaunchAgent ou LaunchDaemon lors des tests effectués.
Cette campagne illustre comment un logiciel apparemment inoffensif peut servir comme couverture pour mener à bien des opérations malveillantes profondes. Il est donc conseillé aux utilisateurs demeurer vigilants concernant tous installateurs sollicitant la désactivation ou contournement des protections mises en place par macOS tout en veillant toujours télécharger applications uniquement depuis sources sûres.
Grand maitre Goa'uld des dessins animés, j'ai beaucoup aidé sur l'ancienne version du site de 2002 et je reviens filer un coup de main quand j'ai du temps.


Super article, très bien expliqué ! Ça me fait réfléchir à deux fois avant d’installer quoi que ce soit. Merci Jamf !
Trop marrant le coup du fichier data.json qui ressemble à un truc légitime. Les hackers ont vraiment la classe, mais c’est flippant ! 😂
J’ai téléchargé l’installateur Zoom juste hier et je suis pas du tout au courant de tout ça, c’est chaud. Je vais faire bien plus attention maintenant
Franchement, vous croyez que les gens vont tomber dans ce piège ? Faut être vraiment naïf pour donner son mot de passe comme ça
Ah bah bravo, maintenant on est tous en mode paranoïa à cause de ces hackers ! J’en peux plus de cette technologie
C’est vraiment n’importe quoi ! Qui va encore télécharger Zoom sans vérifier ? On vit dans un monde de fous !