À retenir : – Une fausse page de précommande exploite les failles de sécurité DarkSword. – La page imite le design du site d’Apple et propose des réductions attractives. – Le code malveillant s’exécute dès l’ouverture de la page, sans nécessiter d’action supplémentaire. – Les cryptomonnaies sont une cible particulière pour le malware. – Il est conseillé de mettre à jour son iPhone et d’éviter les liens suspects.
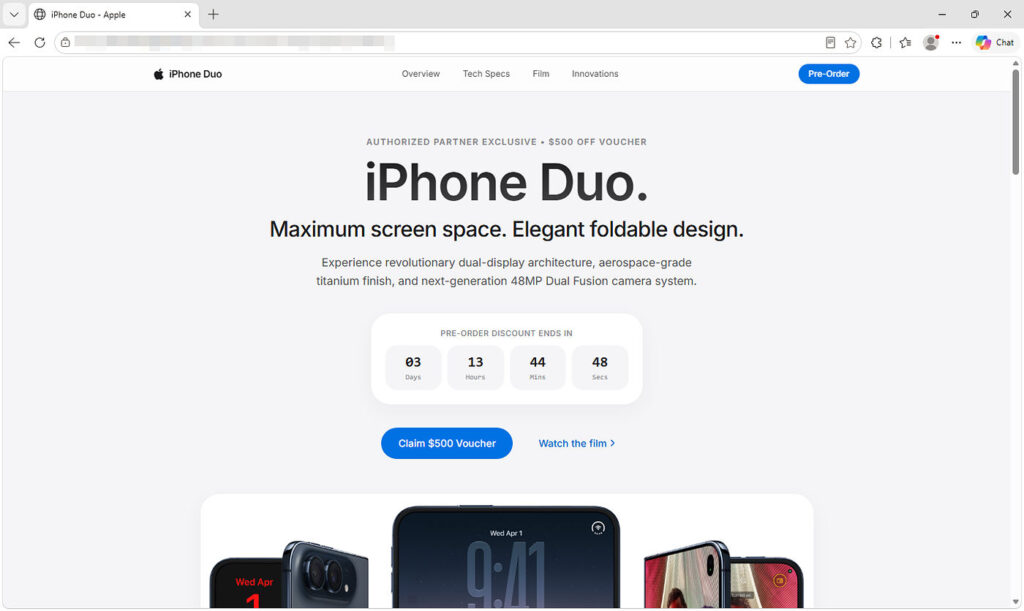
Une nouvelle menace plane sur les utilisateurs d’iPhone avec l’apparition d’une fausse page de précommande pour l’iPhone Duo, exploitant les failles de sécurité identifiées sous le nom de DarkSword. Cette attaque, mise en lumière par Malwarebytes, peut être activée dès que la page est ouverte et vise à dérober des informations sensibles telles que vos identifiants, vos notes et vos portefeuilles de cryptomonnaies.
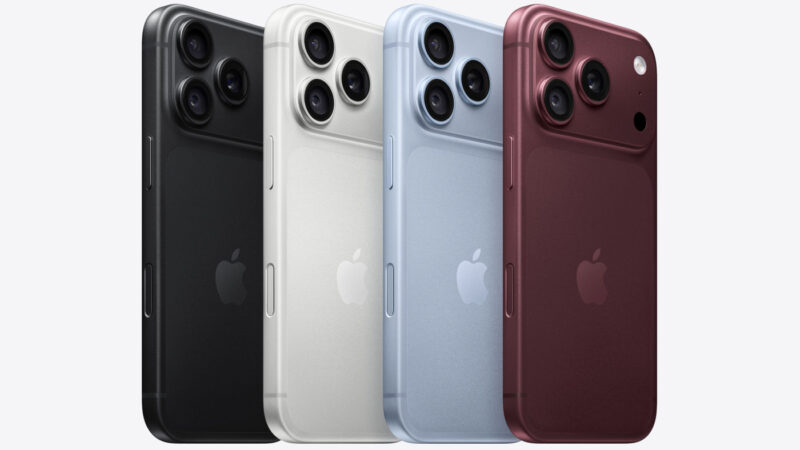
La page frauduleuse reprend le design du site officiel d’Apple avec une offre alléchante : un bon de réduction de 500 dollars réservé aux partenaires autorisés. En plus, elle affiche un compte à rebours et invite les usagers à renseigner leur nom, adresse e-mail et numéro de téléphone pour précommander le nouvel iPhone Duo. Toutefois, il est essentiel de rappeler qu’Apple n’ouvrira les précommandes que le 16 octobre prochain, avec une phase préparatoire débutant le 12 octobre. La page trompeuse prétend déjà permettre la réservation du smartphone pliable et propose des options de stockage ainsi que des coloris qui ne correspondent pas aux annonces officielles d’Apple.
Le véritable danger réside dans la façon dont cette page fonctionne. Une fois ouverte, le code malveillant se met en marche en arrière-plan sans avoir besoin d’envoyer le formulaire ou même d’accepter une quelconque autorisation. De plus, elle incite les utilisateurs à utiliser Safari, navigateur ciblé par les vulnérabilités exploitées par DarkSword.
En ce qui concerne les données visées par cette attaque informatique redoutable, Malwarebytes a répertorié plusieurs types cruciaux : identifiants enregistrés, contenus dans Notes, messages texte, contacts téléphoniques ainsi que l’historique des appels et certaines photos. Les applications liées aux cryptomonnaies sont particulièrement visées ; notamment celles comme MetaMask ou Coinbase Wallet. Le malware s’efforce donc d’accéder aux informations stockées dans le trousseau d’accès de l’iPhone afin d’exfiltrer des fichiers relatifs aux portefeuilles numériques.
Il est important de noter que DarkSword tire parti des vulnérabilités iOS découvertes par Google en mars dernier. Bien qu’Apple ait mis à jour ces failles avec iOS 18.7.7 pour renforcer la sécurité des appareils concernés, il reste encore un flou sur quelles versions demeurent vulnérables face à cette variante spécifique de l’attaque.
Les experts conseillent vivement aux utilisateurs d’iPhone de mettre leur appareil à jour régulièrement et surtout d’éviter tout lien vers des pages frauduleuses reçues via e-mail ou réseaux sociaux concernant ces précommandes fictives. D’après Apple, ceux ayant effectué les mises à jour nécessaires bénéficient désormais d’une protection contre ces agressions connues attribuées au malware DarkSword
Franchement, je comprends pas comment quelqu’un peut tomber dans ce piège ! C’est trop facile à repérer cette fausse précommande. Faut vraiment être crédule
Cet article est super, merci pour les infos ! Je vais veiller à ne pas cliquer sur n’importe quel lien suspect, surtout avec ces histoires de DarkSword


Lol je vois déjà tous les rageux parler d’Apple comme s’ils ne pouvaient pas vivre sans leur iPhone… Double face 😜
Je suis choqué par la facilité avec laquelle ils peuvent voler nos données… À quand une vraie sécurité sur nos appareils ?
Franchement, je comprends pas comment quelqu’un peut tomber dans ce piège ! C’est trop facile à repérer cette fausse précommande. Faut vraiment être crédule
Haha l’histoire du bon de réduction c’est vraiment risible. Si ça paraît trop beau pour être vrai, c’est sûrement le cas…
Mais sérieux ? Qui veut encore un iPhone ? Ça devient lassant ces nouvelles versions à chaque fois !
Trop d’infos techniques là, ça me prend la tête. Juste dites-moi qu’en gros il faut faire gaffe aux sites chelous et voilà
Pfff… encore un coup d’Apple pour nous faire peur et vendre leurs nouveaux trucs. Arrêtez de vous laisser manipuler par les entreprises !
J’adore la façon dont tu écris ! Même si c’est flippant comme sujet, on apprend plein de choses. Respect pour le travail !
Cet article est super, merci pour les infos ! Je vais veiller à ne pas cliquer sur n’importe quel lien suspect, surtout avec ces histoires de DarkSword
Super article très utile et pertinent qui m’a ouvert les yeux sur cette fausse page ! Restez vigilants tout le monde !