À retenir : – L’audience du Tribunal britannique sur l’injonction contre Apple. – La Protection avancée des données (ADP) d’Apple limite l’accès aux données chiffrées. – Les implications de la demande gouvernementale sur la confiance des utilisateurs dans la sécurité. – La fragmentation de la sécurité d’Apple à cause des différentes exigences nationales. – Le rôle du tribunal dans le maintien ou non du secret autour de l’injonction.
L’audience du 17 septembre devant l’Investigatory Powers Tribunal n’a pas permis de déterminer si le Royaume-Uni a le droit d’obliger Apple à faciliter l’accès aux sauvegardes iCloud chiffrées. Cette audience a toutefois abordé une question préliminaire tout aussi cruciale : le gouvernement peut-il continuer à ne pas confirmer ou infirmer l’existence même de cette injonction ? Ce débat dépasse la simple procédure et touche directement à la capacité, pour des millions d’utilisateurs, de savoir si leur protection des données a fait l’objet d’une demande de modification. Le secret n’entoure plus seulement une opération de renseignement, mais affecte également la confiance envers un système qui se veut sécurisé.
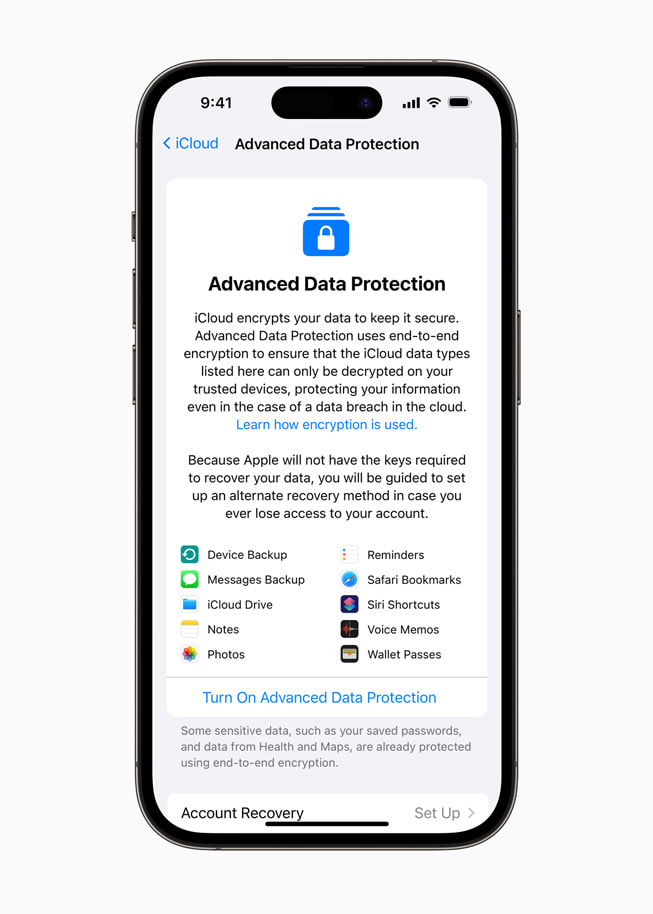
La situation est complexe. Il faut faire la distinction entre une demande ordinaire de données et l’imposition d’une capacité technique. Lorsqu’un service détient des informations sous forme déchiffrable, il peut être contraint par les autorités légales à fournir ces informations. La Protection avancée des données iCloud (ADP) avait justement été mise en place pour éviter que cela ne se produise pour plusieurs catégories d’informations sensibles. Selon les documents fournis par Apple, lorsque ADP est activée, le nombre de catégories protégées par un chiffrement renforcé passe de 14 à 23, englobant notamment les sauvegardes iCloud, les photos et les notes.
Les clés nécessaires au déchiffrement ne sont pas gardées dans les centres de données d’Apple ; elles résident dans le trousseau sécurisé iCloud des utilisateurs eux-mêmes. Une fois que ces clés ont subi un cycle de rotation, Apple perd toute possibilité d’accès aux données correspondantes ainsi qu’à leur récupération en cas d’échec des méthodes choisies par l’utilisateur.
Ce conflit illustre donc une différence essentielle entre interception ciblée et modification méticuleuse du système technique proposé par Apple. Selon la loi britannique sur ce sujet spécifique, le ministre a le pouvoir d’imposer aux opérateurs des obligations leur permettant de répondre rapidement à diverses demandes judiciaires concernant interception ou accès. Bien que cette procédure soit soumise à un contrôle judiciaire assurant sa légitimité et sa proportionnalité, elle pose toujours des questions techniques quant au maintien potentiel d’une porte dérobée.
Apple soutient depuis longtemps qu’il n’existe pas de moyen secret permettant uniquement aux agences gouvernementales un accès privilégié sans compromettre la sécurité globale du système. L’ajout forcé d’une telle capacité pourrait alors créer davantage vulnérabilités potentielles face aux cyberattaques ou abus internes.
Une première demande émise en janvier 2025 touchait initialement à la fois les clients britanniques et américains mais fut abandonnée après négociations avec Washington ; une seconde injonction faite en juillet 2026 semble désormais se concentrer exclusivement sur les utilisateurs britanniques – modifiant ainsi le rapport diplomatique sans pour autant changer fondamentalement la logique cryptographique mise en avant par Apple.
Le retrait annoncé par Apple concernant ADP montre clairement que même si toutes leurs données ne deviennent pas accessibles après ce changement — certaines comme celles incluses dans iMessage ou FaceTime continuent sera protégées — cela impactera nécessairement certains services tels que photos ou sauvegardes qui passeront sous un régime moins rigoureux où Apple pourra conserver certaines clés nécessaires.
Le cadre juridique appelé « neither confirm nor deny » vise effectivement à garder secrètes certaines capacités afin non seulement protéger ses propres opérations mais également prévenir tout avantage accordé potentiellement à ceux cherchant activement Échapper aux autorités judiciaires grâce à ces informations cachées.
La position défendue par Privacy International et Liberty critique également cette obligation tacite celle imposant silence sur certaines exigences demandées auprès d’Apple alors mêmes effets pourraient avoir lieu; car même sans connaître spécifiquement chaque élément soumis au gouvernement avec implication potentielle sur architecture sécuritaire générale proposée..
Cette réponse du tribunal ne devrait toutefois porter ses fruits avant 2027 quant au statut légal réel derrière cette injonction jusqu’alors qualifiée ambiguë créant dès lors interrogation sur implications futures lorsque transparence totale demeure impossible face opérations menées depuis États concernés..
Au final donc ,bien qu’Apple puisse prétendre avoir su préserver équilibre sécurité/ confidentialité telles modifications incitent réflexion émergente concernant droits individuels liés choix technologique . Si rien ne change vraiment ,un précédent s’installe engageant entreprises exploitant services numériques capitaux y compris impacts globaux futurs portés entre diverses jurisdictions nationales pouvant offrir divers niveaux protections suivant réglementations appliquées
Extraterestre un peu perché du haut de ma soucoupe, j'aide la bande avec mes articles d'un très haut niveau orthographique. Je suis moi aussi passionné de high tech depuis que mon modem 56K faisait pas mal de bruit en chargeant mon AOL illimité.
Haha, j’adore comment les gouvernements essayent de jouer avec nos données tout en nous faisant croire qu’ils protègent notre vie privée… On est pas dupes !! 😆
Franchement, c’est du grand n’importe quoi ! Apple joue au jeu du chat et de la souris avec nos données. On peut plus leur faire confiance, c’est lamentable
Trop long ce texte pour dire qu’on peut rien faire contre le pouvoir. Je suis sûr que même en changeant mon mot de passe je suis pas à l’abri des hackers


Super article ! J’apprends plein de choses sur la confidentialité des données et le rôle d’Apple. C’est un vrai casse-tête cette histoire
Haha, j’adore comment les gouvernements essayent de jouer avec nos données tout en nous faisant croire qu’ils protègent notre vie privée… On est pas dupes !! 😆
Franchement, c’est du grand n’importe quoi ! Apple joue au jeu du chat et de la souris avec nos données. On peut plus leur faire confiance, c’est lamentable
Mais sérieux, qui veut vraiment se balader avec ses infos à la merci du gouvernement ? Ça va pas ou quoi ? Éveillons-nous les gens !
Trop long ce texte pour dire qu’on peut rien faire contre le pouvoir. Je suis sûr que même en changeant mon mot de passe je suis pas à l’abri des hackers
C’est un vrai sujet de société ! La sécurité des données est primordiale. Merci pour cet éclairage très pertinent sur le rôle d’Apple dans tout ça